Technisch
Was ein Angreifer von aussen sieht: exponierte Systeme, veraltete Dienste, offene Zugänge. Erhoben mit einer technischen Schwachstellenanalyse Ihrer nach aussen sichtbaren Systeme.
Viele KMU haben einzelne Massnahmen umgesetzt, aber kein Gesamtbild: Welche Risiken sind existenziell? Wirkt, was der IT-Partner eingerichtet hat? Was gehört zuerst auf den Tisch der Geschäftsleitung? Die Standortbestimmung beantwortet genau das. Kein theoretisches Audit, sondern eine pragmatische Entscheidungsgrundlage.
Das Ergebnis ist kein theoretisches Audit, sondern eine pragmatische Einschätzung mit klaren Empfehlungen für Ihre nächsten Schritte.
Durchgeführt wird die Standortbestimmung mit dem SafeRoute Cyber-Prüfstand, unserer eigenen Assessment-Plattform nach IKT-Minimalstandard Schweiz.
Den aufwändigen Teil übernehmen wir. Sie investieren insgesamt rund 3.5 Stunden pro beteiligter Person.
Alle Details zur Standortbestimmung: Ablauf, Ergebnis, häufige Fragen.
Im SafeRoute Prüfstand erfassen wir strukturiert, wie Sicherheit in Ihrem Unternehmen heute gelebt wird: Prozesse, Zuständigkeiten, Awareness und Notfallvorbereitung. Ihr Aufwand: ca. 60 Minuten.
Wir werten aus, ergänzen den technischen Aussenblick, gleichen mit dem IKT-Minimalstandard ab und priorisieren die Risiken nach Wirkung. Auswertung und Priorisierung durch SafeRoute: für Sie kein Aufwand.
Wir klären Differenzen zwischen Innen- und Aussensicht und schärfen das Risikobild gemeinsam. Ihr Aufwand: ca. 90 Minuten.
Sie erhalten Bericht und priorisierten Massnahmenplan. Gemeinsam mit der Geschäftsleitung besprechen wir die Ergebnisse und definieren die nächsten Schritte. Ihr Aufwand: ca. 60 Minuten.
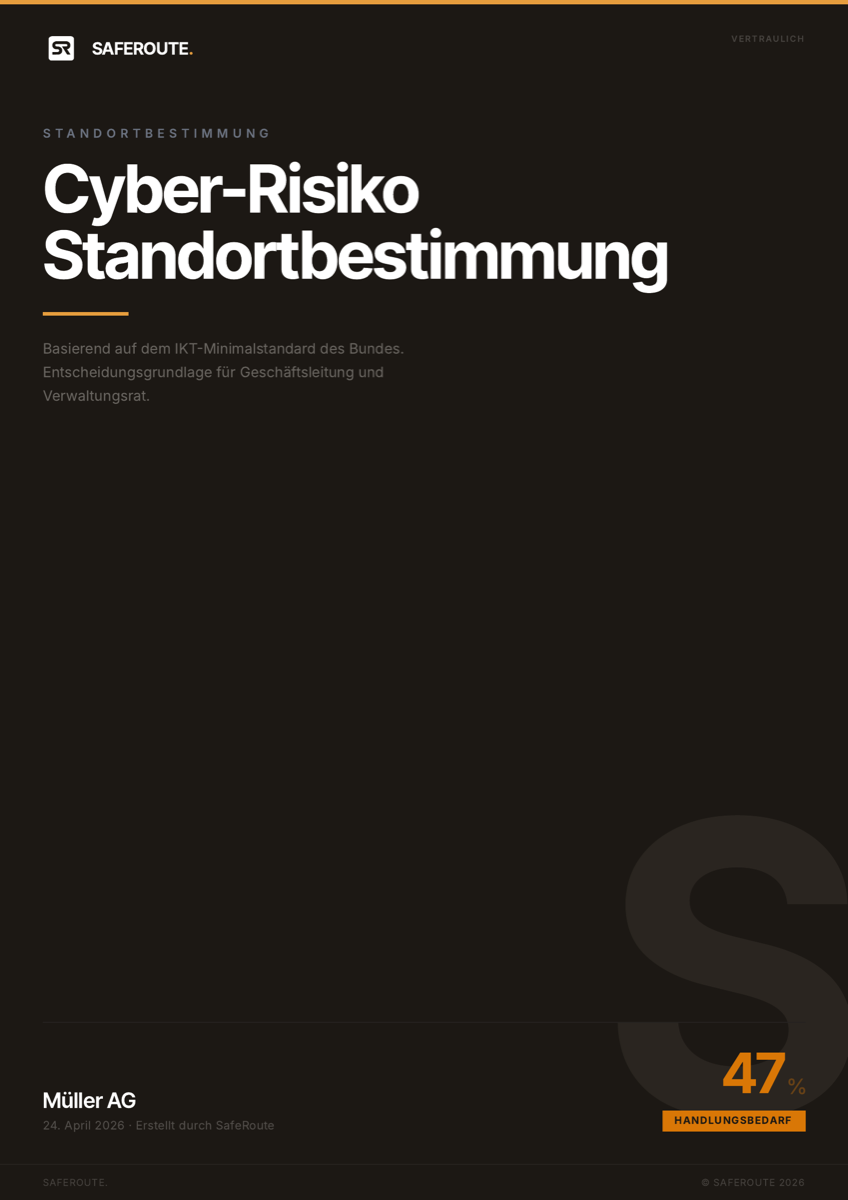
Ein anonymisierter Musterbericht aus einem realen KMU-Mandat mit Risikoübersicht, Massnahmenkatalog und Management-Summary, erstellt mit dem SafeRoute Cyber-Prüfstand und strukturiert nach IKT-Minimalstandard Schweiz.
Der Bericht ist das Werkzeug, nicht das Ziel. Was Sie bei SafeRoute wirklich bekommen: einen geführten Prozess, eine klare Priorisierung und jemanden, der die Umsetzung mit Ihnen koordiniert. Das PDF zeigt nur, was am Ende in Ihrer Hand liegt.
Kein Formular, kein Login. Einfach öffnen und durchblättern.
PDF · anonymisiert · frei zugänglichEin Schwachstellen-Scan liefert eine Liste. Eine Entscheidungsgrundlage entsteht erst, wenn drei Blickwinkel zusammenkommen.
Was ein Angreifer von aussen sieht: exponierte Systeme, veraltete Dienste, offene Zugänge. Erhoben mit einer technischen Schwachstellenanalyse Ihrer nach aussen sichtbaren Systeme.
Wie Sicherheit im Alltag gelebt wird: Zuständigkeiten, Prozesse, Awareness der Mitarbeitenden, Notfallvorbereitung. Das ist in den meisten KMU die grössere Baustelle.
Was Gesetz, Versicherer und Kunden erwarten: Datenschutzgesetz, Sorgfaltspflicht der Führungsorgane, Nachweispflichten. Abgeglichen mit dem IKT-Minimalstandard Schweiz.
Der Bericht gehört Ihnen, mit oder ohne SafeRoute. Drei Wege sind typisch:
Sie setzen den Massnahmenplan mit Ihrem IT-Partner um.
Einzelne Massnahmen, bei denen Security-Expertise gefragt ist: Notfallplan, Richtlinien, Microsoft 365 absichern, Passwort-Manager und MFA einführen.
Wir führen den Plan Quartal für Quartal: prüfen, berichten, entscheiden, koordinieren. So läuft die Zusammenarbeit.
Im kostenlosen Gespräch klären wir Ihre Ausgangslage und ob die Standortbestimmung der richtige Schritt ist. 30 Minuten, unverbindlich, ohne Verkaufsdruck.
Oder zuerst selbst prüfen: Der Cyber-Selbstcheck zeigt in wenigen Minuten, wo Sie grob stehen.
Sean Horvath und Marco Fleig sind Ihre direkten Ansprechpartner für die operative Sicherheitsführung. Imre Horvath und Daniel Frei bilden den erfahrenen Beirat von SAFEROUTE.


Kostenlos, ohne Verpflichtung. Wir klären gemeinsam, ob wir zueinander passen und was für Sie der beste erste Schritt wäre.